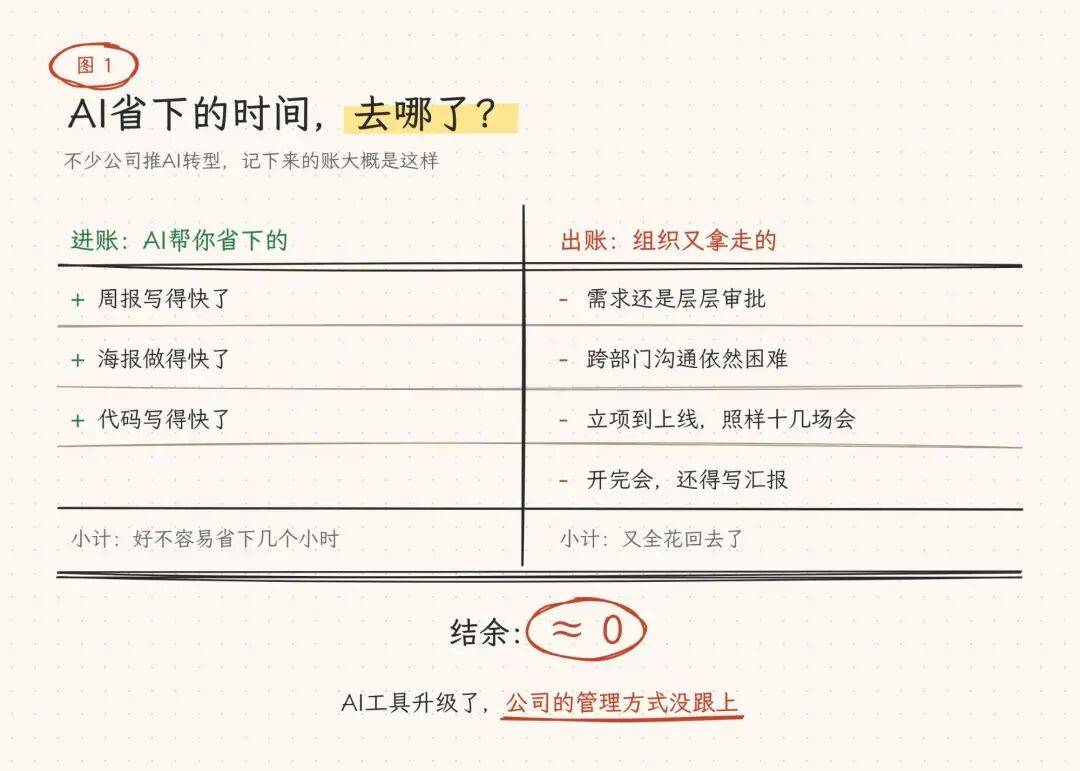
Home/Blog/从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口运维从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口掘金2026-11-02 13:190 views很难想到,币安安全事件中,DevOps工作站是披露的潜在入侵线索之一。结合Claude Code插件投毒事件,本地存放kubeconfig等生产凭证,是一条值得警惕的渗透路径。Source:https://juejin.cn/post/7703186364129902601My favoritesPreviousKimi 半年三次道歉:模型越强,生意却越难做?NextSuper-agent 在各大模型厂商的应用情况Related posts教你私有化部署开源企业级Agent平台Work Agent满天飞,但不少企业还是想自己掌控。老马拿一台普通电脑,从注册账号、接入模型、下载客户端一路踩到能跑,把开源企业级Agent平台和DSH客户端的坑都趟了一遍,还留下可复用的会话上下文。 在Work Agent(办公Agen0人人都是产品经理AI转型最大的阻力,可能就在公司内部最近几年,很多公司都在推动AI转型。 给员工采购AI工具、组织AI培训、鼓励大家使用AI Coding,甚至把AI使用情况纳入绩效考核。 折腾了一圈,效果怎么样? 员工写周报快了,运营做海报快了,研发写代码也快了。可一到实际工作,需求还是要0人人都是产品经理01版要闻 - 扭住管党治党责任制“牛鼻子”办好中国的事情,关键在党,关键在党要管党、全面从严治党。对于我们这样一个拥有1亿多名党员、领导着14亿多人口大国的大党,该怎么管?坚持落实管党治党政治责任,是必须牢牢扭住的“牛鼻子”。 党的二十届五中全会对持之以恒推进全面从严治党作出系统部0经济日报08版关注 - “算力荒”“算力躺”并存怎么破我国算力产业正面临冰火两重天的巨大反差:一边是高端智算资源紧张,甚至有头部大模型公司因算力接近承载上限而暂停新用户订阅;另一边是全国智能算力实际利用率仅36.8%,六成多的智能算力被闲置。 “算力荒”与“算力躺”并存,实质上是结构错配。 建0经济日报07版财金 - 支持资本市场工具加码发力11月2日,中国人民银行会同国家金融监督管理总局、中国证监会等部门先后召开证券、基金、保险公司互换便利座谈会和股票回购增持再贷款座谈会,听取金融机构业务进展及意见建议,研究部署用好用足政策工具有关工作,支持资本市场健康稳定发展。 座谈会之后0经济日报04版综合 - 筑牢粮食和能源安全底座本报北京11月8日讯(记者禹琳)国家发展改革委日前举行奋进“十五五”系列第3场新闻发布会,围绕“十五五”时期粮食、能源安全有关工作部署和落实举措,介绍筑牢安全底座有关情况。 国家发展改革委经济贸易司副司长寇荣用“稳、厚、足”概括“十五五”时0经济日报