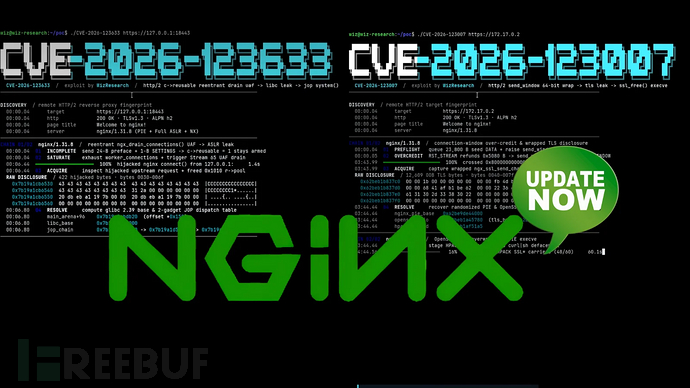
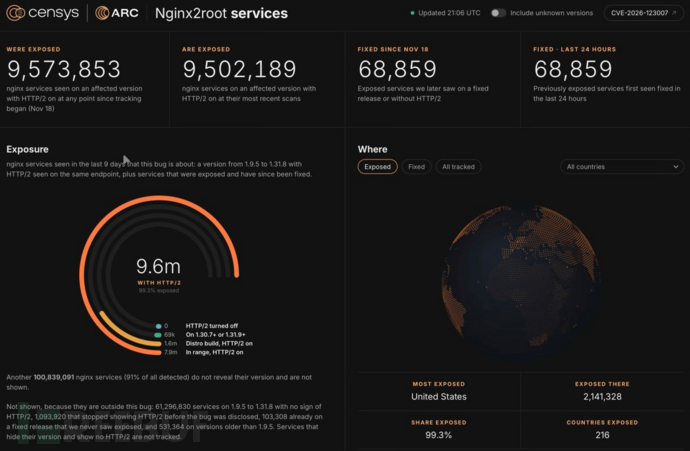
首页/博客/NGINX HTTP/2曝出两个严重漏洞,可致内存损坏与远程代码执行运维NGINX HTTP/2曝出两个严重漏洞,可致内存损坏与远程代码执行FreeBuf2026-11-18 16:050 次浏览 NGINX存在两个严重漏洞,远程攻击者无需登录即可在存在漏洞的Web服务器上执行代码。两个漏洞编号分别为CVE-2026-123633、CV原文:https://www.freebuf.com/news/513386.html我的收藏上一篇AI渗透框架CyberStrikeAI单会话执行221次工具操作,无人工审批下一篇多Agent运行时对话劫持:Agent-to-Agent通信的安全盲区相关文章欧盟委员会如何向逾 4 万工作人员部署 MatrixMatrix 点对点通信协议正被越来越多的政府机构使用,其中之一是欧盟委员会。欧盟委员会在 2025 年 12 月完成了概念验证,证明 Matrix 协议及其客户端 Element 能完全满足其需求。2026 年 9 月欧盟将基于 Matr0Solidot 奇客Anthropic 完成史上最大规模 IPO,上市估值达 1.5 万亿美元IT之家 11 月 19 日消息,北京时间今天(19 日)深夜,AI 初创企业 Anthropic 正式登陆美股,以 813 亿美元 (IT之家注:现汇率约合 5,431.47 亿元人民币) 的募资额创下 IPO 历史纪录。 公司 CEO 0IT之家AI发现nginx五个高危漏洞,链式利用可提权至rootnginx2root含五个nginx漏洞及内核bug,可实现RCE与root提权 Xint Research披露了nginx0FreeBufBackBox Linux 10正式发布,新增渗透工具并适配Ubuntu 26.04BackBox Linux是一款免费开源的渗透测试发行版,由非营利社区项目BackBox开发,项目方维护着专属的白帽渗透测试工具仓0FreeBuf谷歌与蓝色起源合作,计划 2029 年发射 AI 服务器卫星IT之家 11 月 19 日消息,谷歌与蓝色起源(Blue Origin)今天达成合作,计划将 AI 服务器卫星送上太空。 IT之家了解到,蓝色起源的新格伦火箭将于 2029 年第一季度,发射带有谷歌 TPU(张量处理单元)的卫星,算力大致0IT之家FDE 是一个人的全能岗,还是一支协作团队FDE不是“什么都会的超级员工”,而是一支分工明确的现场小队。Palantir把现场团队拆成Echo(懂客户)、Delta(搞落地)、Dev(做平台)三种角色;而让这套模式跑起来的,不是个人能力,而是经验回流和激励对齐两个机制。 如果你最近0人人都是产品经理